
Conecta tus otros sistemas a RushHour,
con la misma API que usan nuestras apps.
La REST API de RushHour es la misma con la que funcionan el Portal de la empresa, el Portal de clientes y la app de choferes, y está documentada para desarrolladores en docs.rushhourapp.com: 508 endpoints para cotizaciones y pedidos, despacho, clientes, facturas, choferes, documentos y más. Un sistema conectado usa un token de API que crea un administrador de la empresa, y solo puede hacer lo que permiten los roles del token.
La API en un vistazo
La REST API
La API de RushHour
Una REST API sobre HTTPS que envía y recibe JSON, en https://api.rushhourapp.com/api/v1. El Portal de la empresa, el Portal de clientes y la app de choferes la usan, así que tus propios sistemas pueden hacer lo mismo que tu equipo hace en pantalla, con los mismos permisos.
Documentada
Una sola API documentada, la misma con la que funcionan las apps de RushHour
La referencia pública de la API en docs.rushhourapp.com/developers se genera a partir de la propia API y describe la versión que está en producción hoy. Cada endpoint lista sus parámetros, el cuerpo de la solicitud y la respuesta y, cuando siempre lo necesita, el permiso o rol que requiere, con los nombres de la página Roles del Portal de la empresa. Las guías cubren el inicio de sesión, la paginación y los filtros, las fechas y zonas horarias, los límites de solicitudes y cómo mantener otro sistema sincronizado.
- URL base https://api.rushhourapp.com/api/v1, con JSON de entrada y de salida
- La versión forma parte de cada ruta: v1, y v2 para la búsqueda global
- El acceso requerido se indica con los permisos que tus administradores ya asignan
Se aplican tus permisos
Cada solicitud se ejecuta como un usuario de RushHour
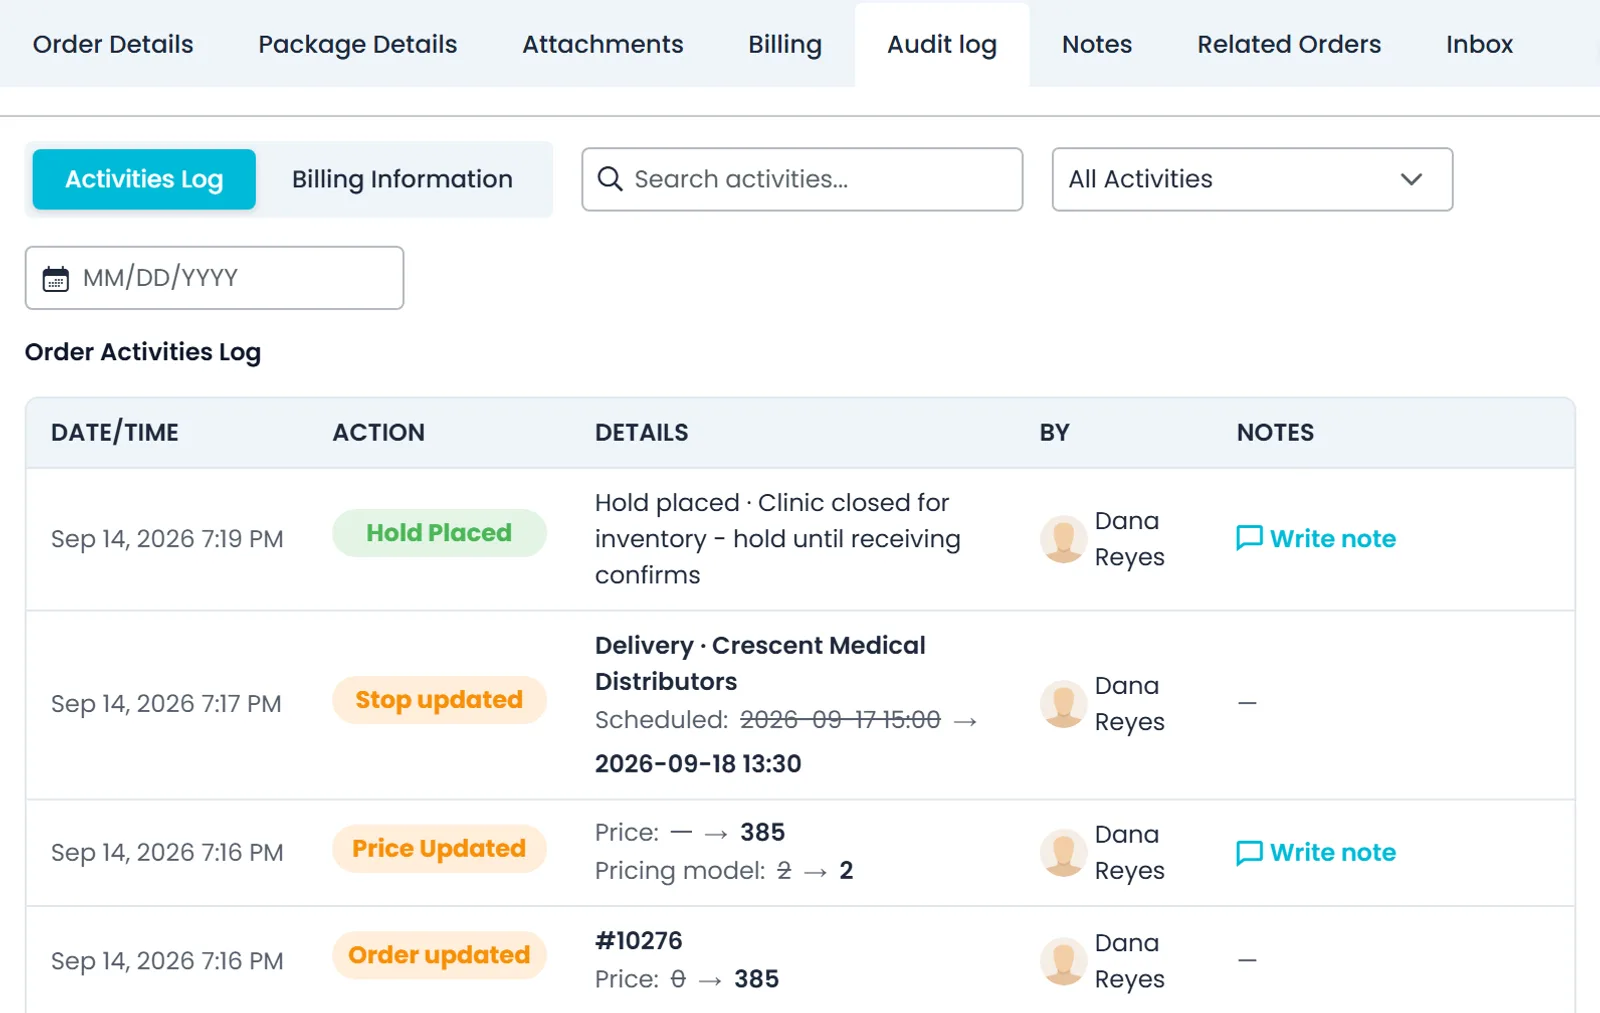
La API revisa los roles y permisos del usuario en cada solicitud, igual que el Portal de la empresa, y las listas incluyen solo los registros que ese usuario puede ver. Una acción rechazada responde 403, por lo general con el código meta.missing_permission y el nombre del permiso que falta. Los cambios hechos a través de la API aparecen con el nombre del usuario en Ajustes > Registros de actividad y en el registro de auditoría de cada pedido.
- Los mismos roles, permisos y visibilidad de datos que en pantalla
- Un 403 con meta.missing_permission indica el permiso que falta
- Los cambios se registran con el nombre del usuario en los registros de actividad y en el historial de auditoría
O inicia sesión como usuario
Inicia sesión como un usuario dedicado a la integración
Crea un usuario del Portal de la empresa para cada integración en Ajustes > Usuarios y dale solo los roles que necesita. Tu sistema inicia sesión con POST /api/v1/Auth/Login y el correo y la contraseña de ese usuario, y recibe un token bearer para enviar en el encabezado Authorization. El token es válido hasta por 30 días y deja de funcionar antes si se cambia o restablece la contraseña del usuario, o si el usuario se desactiva o se elimina. No hay tokens de actualización: cuando una solicitud responde 401, vuelve a iniciar sesión.
- Un usuario por integración, solo con los roles que necesita
- Restablecer la contraseña o desactivar al usuario corta la integración
- GET /Permissions/CurrentRolesWithPermissions muestra lo que puede hacer
Predecible
Una sola forma de respuesta, listas paginadas y límites claros
Casi todos los endpoints envuelven su respuesta en la misma estructura: los datos, un indicador de éxito, mensajes legibles, errores legibles por máquina con un código como auth.invalid_login y advertencias que no detuvieron la solicitud. En la mayoría de los endpoints, las listas llegan en páginas de hasta 1,000 elementos, con un conteo total. Los endpoints costosos, como la carga de documentos, las funciones de IA y algunas búsquedas de mapas y direcciones, tienen un límite por usuario y responden 429 cuando un usuario envía demasiadas solicitudes, para que los demás usuarios sigan trabajando.
- Códigos de error legibles por máquina; un error 500 incluye una referencia para soporte
- Marcas de tiempo en UTC, en formato ISO 8601
- Límites 429 por usuario; las cifras exactas no se publican
Sin webhooks
Sin webhooks: en su lugar, una receta de consulta periódica documentada
RushHour no llama a tus sistemas cuando cambia un registro, y los filtros de las listas funcionan con fechas y estados del negocio, no con la fecha de la última edición de un registro. En su lugar, la documentación para desarrolladores da una receta paso a paso: elige un intervalo acorde a qué tan actualizados deben estar los datos, vuelve a leer cada registro que todavía puede cambiar, compara por ID y espera más entre intentos cuando la API responde 429 o 503.
- Cada pocos minutos para datos de despacho, cada hora o cada día para contabilidad
- Vuelve a leer los registros abiertos, no solo las fechas recientes
- Ante un 429 o un 503, espera y reintenta con pausas cada vez más largas
Lo que cubre la API
508 endpoints en 16 áreas
Agrupados como en la referencia pública de la API. Cada endpoint se ejecuta con los permisos del usuario que envía la solicitud.
Cotizaciones y pedidos
84 endpoints. Crea y actualiza cotizaciones, apruébalas para convertirlas en pedidos, trabaja con paradas y retenciones, cierra pedidos y consulta su historial.
Despacho y rutas
31 endpoints. Crea y modifica rutas, asigna y desasigna paradas, configura transferencias y busca direcciones en el mapa.
Clientes
70 endpoints. Cuentas de clientes, contactos y direcciones, tickets de soporte, mensajes de clientes y acceso al Portal de clientes.
Contabilidad
43 endpoints. Busca, crea y actualiza facturas, registra pagos y aplícalos a facturas, y administra tipos de cargo y cuentas de depósito.
Documentos
44 endpoints. La biblioteca de documentos y los adjuntos, además de cotizaciones, conocimientos de embarque, etiquetas y facturas en PDF o HTML, descargados o enviados por correo.
Choferes
23 endpoints. Agrega, actualiza, invita, activa y desactiva choferes, administra tipos de licencia y consulta o cambia la configuración de la app de choferes.
Flotilla
14 endpoints. Tus camiones y sus costos, y los vehículos de una cuenta de Samsara conectada.
Transportistas
30 endpoints. Los transportistas externos con los que trabajas, sus contactos y perfiles financieros, y los tipos de camión que operan.
Precios
23 endpoints. Modelos de precios, zonas de precios, tipos de envío y tipos de cambio para otras monedas.
Gastos
45 endpoints. Registra y aprueba gastos, organízalos por categoría y proveedor, programa gastos recurrentes y analiza costos.
Bandeja de entrada y notificaciones
48 endpoints. Lee y envía correos desde la bandeja de entrada de la empresa, chatea con choferes y trabaja con las notificaciones de la app.
Panel
11 endpoints. Las cifras detrás del panel y los diseños del panel.
Configuración de la empresa
20 endpoints. Tus ubicaciones, zonas de despacho, días no laborables y términos y condiciones.
Usuarios y roles
10 endpoints. Lista los usuarios del Portal de la empresa, actívalos, desactívalos o vuelve a invitarlos, y consulta roles y permisos.
Cuenta y empresa
6 endpoints. Inicia sesión, ve quién inició sesión, consulta los datos de tu empresa y revisa la versión de la API.
Datos de referencia
6 endpoints. Consulta países, estados, ciudades y códigos postales.
Pruébala
Una primera solicitud
Inicia sesión con POST /api/v1/Auth/Login, toma el token de data y envíalo en el encabezado Authorization de cada solicitud. Esta primera llamada devuelve los roles del usuario y los permisos que otorga cada rol.
Con un token de inicio de sesión
curl "https://api.rushhourapp.com/api/v1/Permissions/CurrentRolesWithPermissions" \
  -H "Authorization: Bearer YOUR_TOKEN"
El token de inicio de sesión dura hasta 30 días. Cuando una solicitud responde 401, vuelve a iniciar sesión.
Con un token de APINuevo en la versión de octubre de 2026
curl "https://api.rushhourapp.com/api/v1/App/WhoAmI" \
  -H "Authorization: Bearer YOUR_API_TOKEN"
Un token de API viaja en el mismo encabezado Authorization. La ventana “Crear token de API” muestra esta llamada de prueba, y su respuesta indica como quién actúa el token y qué roles tiene.
Documentación para desarrolladores
Lee la documentación antes de construir
Pública, en inglés, en docs.rushhourapp.com/developers.
Tokens de API
Un token distinto para cada sistema que conectes
Los tokens de API son para tus desarrolladores o tu socio de integración: un sistema conectado envía un token en lugar de iniciar sesión como usuario, en la misma API y los mismos endpoints descritos arriba, salvo las acciones de cuenta y seguridad que se listan abajo. Los administradores de la empresa crean los tokens en Ajustes > Tokens de API.
Limitado por rol
Dale a cada token solo los roles que necesitaNuevo en la versión de octubre de 2026
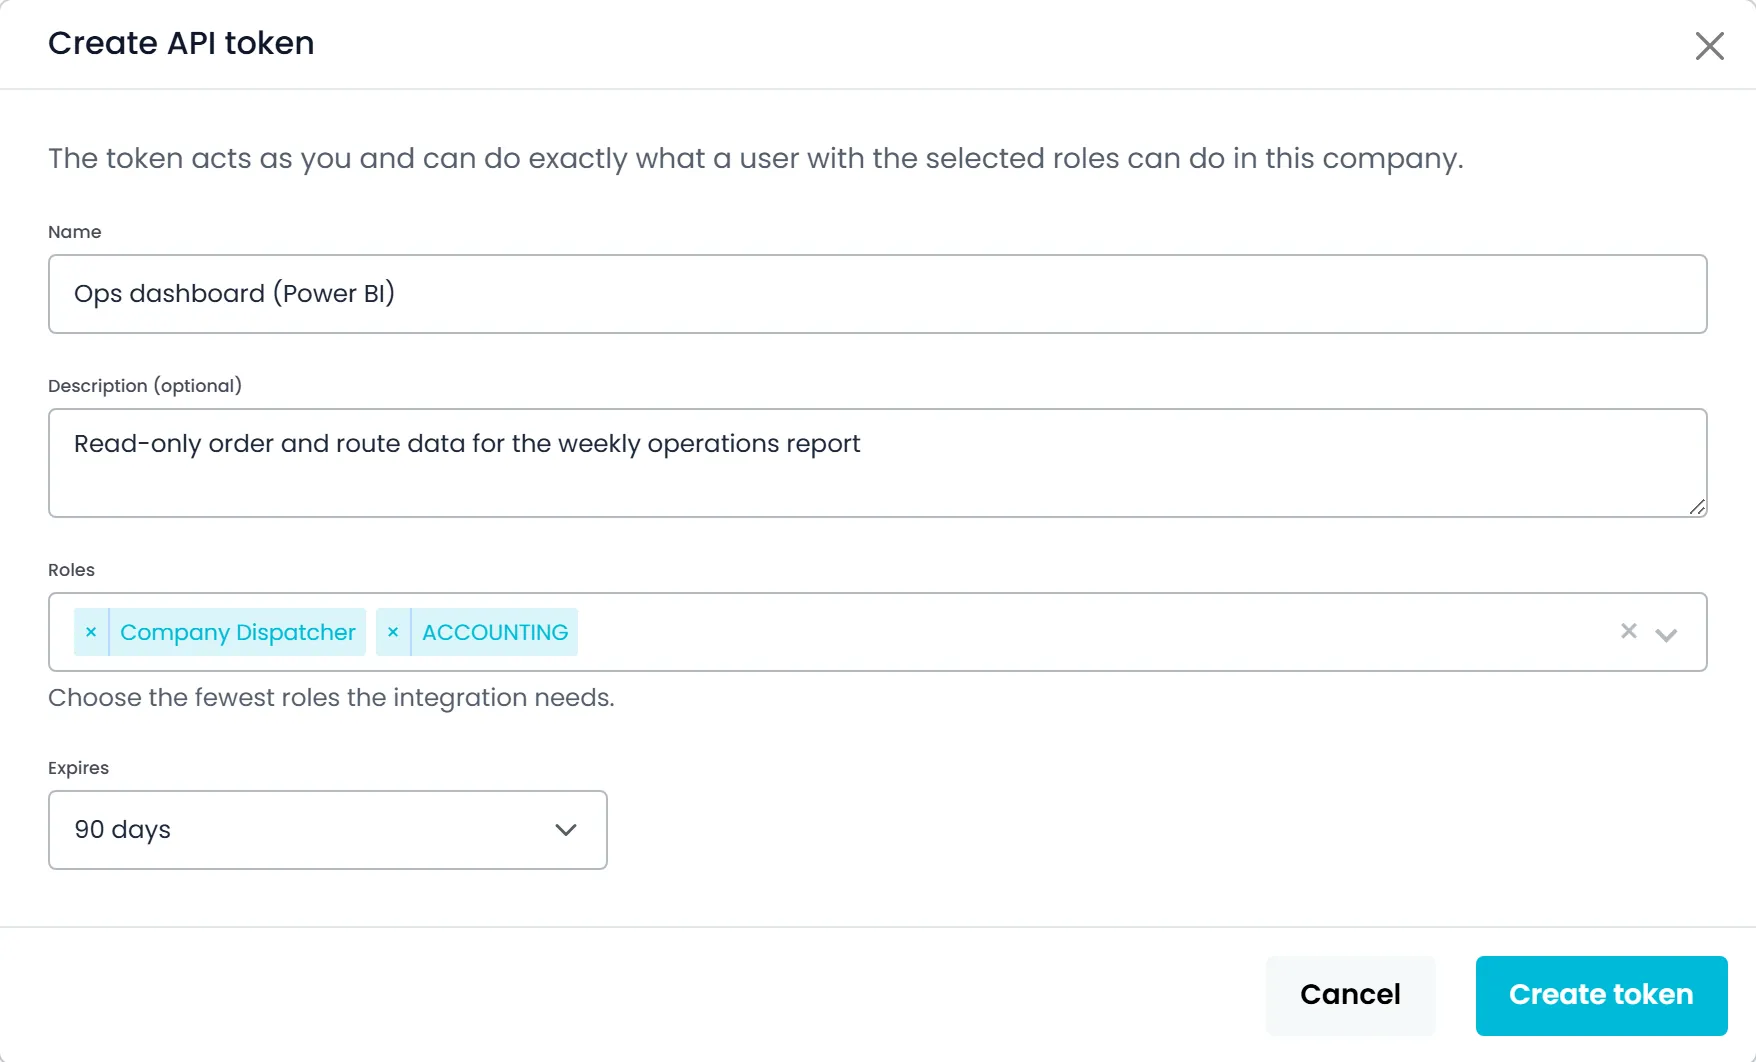
En la ventana “Crear token de API”, ponle nombre al token, agrega una nota opcional sobre qué lo va a usar y elige uno o más roles. El token puede hacer lo que haría un usuario con esos roles, y solo en la empresa donde se creó. Un administrador de la empresa puede elegir cualquier rol de oficina predefinido o cualquiera de los roles personalizados de la empresa; cualquier otra persona solo puede elegir roles que ella misma tiene.
- Uno o más roles predefinidos o personalizados por token
- Solo funciona en la empresa donde se creó
- Una advertencia si eliges “Administrador de la empresa”
Se muestra una vez
Fija un vencimiento y copia el token una sola vezNuevo en la versión de octubre de 2026
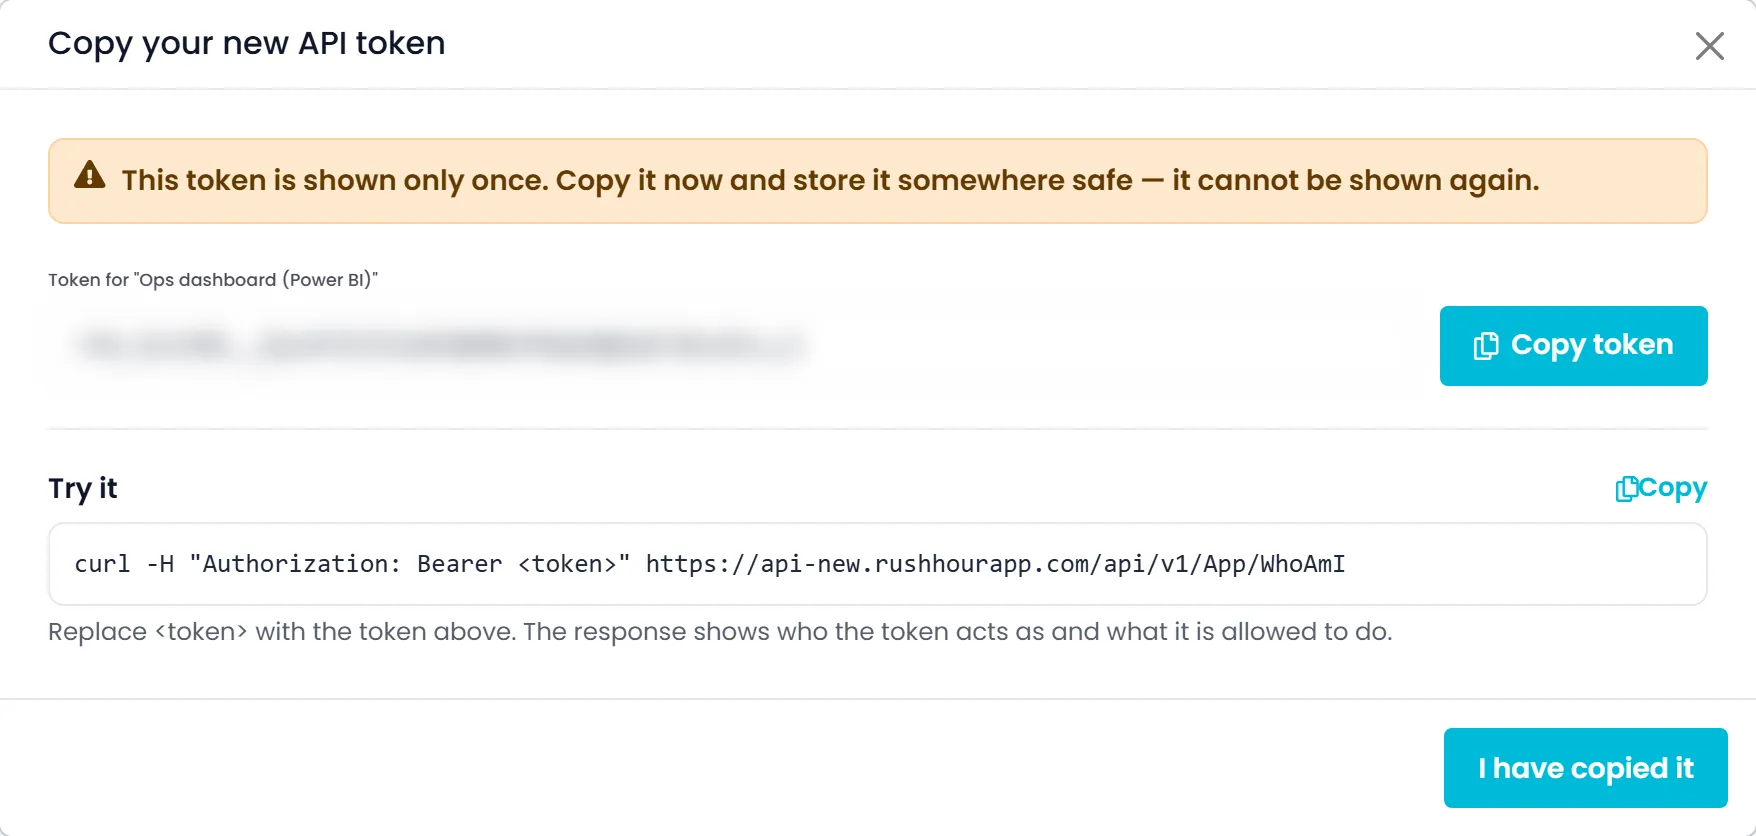
Elige 7, 30, 90 o 180 días o 1 año, con 90 días como opción predeterminada; si eliges “Sin vencimiento”, aparece una advertencia. El token se muestra una sola vez, con un botón “Copiar token”, y RushHour nunca guarda el token completo, así que no se puede volver a mostrar. La misma ventana le da a tu desarrollador un comando de prueba cuya respuesta muestra como quién actúa el token y sus roles.
- Vencimiento de 7, 30, 90 o 180 días o 1 año (90 por defecto), o ninguno
- Se muestra una vez y el token completo nunca se guarda
- Un comando de prueba para comprobar que el token funciona
Todos los tokens a la vista
Ve como quién actúa cada token y cuándo se usó por última vezNuevo en la versión de octubre de 2026
Ajustes > Tokens de API lista cada token con sus primeros caracteres, sus roles, el usuario como el que actúa, quién lo creó y cuándo, y cuándo vence. “Último uso” muestra aproximadamente hace cuánto se usó el token, con la fecha y la hora al pasar el cursor y una dirección IP aproximada. Los tokens revocados quedan registrados y aparecen al marcar “Mostrar tokens revocados”.
- Roles, Actúa como, Creado y Vence para cada token
- Último uso, con una dirección IP aproximada
- Estado Activo, Vencido, Revocado o Suspendido
Revocar o pausar
Desconecta un sistema sin cambiar la contraseña de nadieNuevo en la versión de octubre de 2026
Revoca un token desde su menú y el sistema que lo usa deja de funcionar, mientras las personas siguen iniciando sesión como siempre. Un token también deja de funcionar cuando vence, y queda en pausa como Suspendido mientras el usuario como el que actúa está desactivado, fue quitado de la empresa o se quedó sin roles que pueda usar. Si un administrador restablece la contraseña de otro usuario, se revocan los tokens de ese usuario, mientras que cambiar tu propia contraseña mantiene los tuyos funcionando.
- Revoca desde el menú del token, después de confirmar
- Suspendido mientras su usuario está desactivado o fue quitado
- Si un administrador restablece una contraseña, se revocan los tokens de ese usuario
Solo personas con sesión iniciada
Lo que un token nunca puede hacerNuevo en la versión de octubre de 2026
Algunas acciones siempre requieren que una persona haya iniciado sesión en el Portal de la empresa. Un token que intenta una de ellas se rechaza con 403 y el código auth.interactive_session_required, así que un token nunca puede darse más acceso a sí mismo ni a nadie más. Un token tampoco puede usar las funciones de IA, como el asistente, la transcripción de voz y las importaciones con IA, a menos que un administrador de la empresa active “Permitir que los tokens de API usen funciones de IA” en Ajustes → Uso de IA.
- Agregar, editar, desactivar o eliminar usuarios, o cambiar roles y permisos
- Cambiar, definir o restablecer contraseñas
- Crear, listar o revocar tokens de API
- Guardar o cambiar claves de integraciones y de pagos
- Enviar invitaciones a usuarios, choferes o accesos al Portal de clientes, o editar los datos de la empresa
Bajo control del administrador
Los administradores deciden quién puede crear tokensNuevo en la versión de octubre de 2026
La página “Tokens de API” tiene su propio permiso, que los administradores de la empresa tienen por defecto y pueden dar a otros roles en Ajustes > Usuarios. Un token actúa como la persona que lo creó, limitado a los roles elegidos para él, así que nunca tiene más acceso que su creador. Crear o revocar un token queda registrado en Ajustes > Registros de actividad.
- Administradores de la empresa por defecto, otros roles si se les otorga
- Cada token actúa como su creador, nunca con más acceso
- Hasta 50 tokens activos por empresa
Dónde ayudan los tokens de API
Sin contraseñas compartidasNuevo en la versión de octubre de 2026
El sistema conectado nunca tiene el correo ni la contraseña de una persona, así que si un usuario cambia su propia contraseña, la integración no se rompe.
Solo el acceso que necesitaNuevo en la versión de octubre de 2026
Cada token lleva los roles que elegiste y funciona en una sola empresa, así que un proceso de reportes no recibe permisos que nunca usa.
Un acceso del que puedes rendir cuentasNuevo en la versión de octubre de 2026
Cada token muestra como quién actúa, quién lo creó y cuándo se usó por última vez, y basta revocarlo una vez para cancelarlo.
Preguntas sobre la API
¿Podemos conectarnos hoy a la API de RushHour?
Sí. Un administrador de la empresa crea un token de API en Ajustes > Tokens de API y el sistema lo envía en el encabezado Authorization. También puedes crear un usuario del Portal de la empresa dedicado a la integración, solo con los roles que necesita, iniciar sesión con POST /api/v1/Auth/Login y enviar el token que recibes, que dura hasta 30 días.
¿Qué puede hacer una integración a través de la API?
Todo lo que puede hacer el usuario con el que inicia sesión: cotizaciones y pedidos, despacho y rutas, clientes, facturas y pagos, precios, choferes, camiones, transportistas, gastos, documentos, mensajes y configuración de la empresa, en 508 endpoints documentados. Las listas incluyen solo los registros que ese usuario puede ver.
¿RushHour envía webhooks?
No. No hay forma de registrar una URL a la que RushHour llame cuando cambia un pedido, una ruta, una factura u otro registro. En su lugar, tu integración consulta la API de forma programada, y la documentación para desarrolladores da una receta paso a paso para hacer esas consultas.
¿Hay un sandbox o un entorno de pruebas?
No. No hay un sandbox aparte. Una integración trabaja con los datos de tu propia empresa, como un usuario dedicado limitado a los roles que necesita. Habla con nuestro equipo antes de construir algo que escriba datos de forma masiva.
¿Hay un SDK o una biblioteca cliente?
No. La API es REST simple sobre HTTPS con JSON, así que cualquier lenguaje que pueda enviar solicitudes HTTP puede llamarla. La referencia de la API lista los parámetros, el cuerpo de la solicitud y la respuesta de cada endpoint.
¿Hay límites de solicitudes?
Sí, en endpoints costosos como la carga de documentos, las funciones de IA y algunas búsquedas de mapas y direcciones. Los límites cuentan las solicitudes por usuario, y una solicitud que supera el límite recibe un 429 con el cuerpo vacío. Las cifras exactas no se publican, así que incluye una espera y reintentos con pausas cada vez más largas.
¿Cómo funcionan los tokens de API?
Un administrador de la empresa crea un token en Ajustes > Tokens de API, elige sus roles y su vencimiento, y puede revocarlo en cualquier momento. Si hoy tu integración inicia sesión como un usuario dedicado, tus solicitudes siguen igual cuando cambias: el sistema envía el token de API en el mismo encabezado Authorization en lugar de un token de inicio de sesión. Los cambios a usuarios, roles, contraseñas y tokens siguen necesitando que una persona inicie sesión en el Portal de la empresa.
Relacionado
Trae el sistema que quieres conectar.
En la demo abrimos la referencia de la API en los registros que necesita tu integración y definimos los roles que debería tener un usuario dedicado a la integración, para que sepas qué construir antes de empezar.